平时做技术实践时,很多问题不是概念不会,而是细节没串起来。拿“前端图片加载失败、 img出现裂图的原因超详细解析”来说,它看着像小点,放到项目里常会牵出环境、配置、兼容性和维护成本。下面按实际采用顺序,把思路、关键写法和容易踩坑的地方讲清楚,便于大家直接对照操作。
在前端开发过程里,我们几乎都遇到过这种情况:
页面中某张图片加载不出来,显示成一个小小的“裂图”图标。
实际处理时,这看似轻松的问题,实际上可能由多种原因造成,尤其是在 HTTPS 环境下,混合内容机制(Mixed Content) 是最常用、也最容易被误解的根源之一。
实际处理时,本文将带你系统梳理裂图的各种原因、排查思路,同时重点讲清楚混合内容的原理与浏览器行为。
一、什么是“裂图”?
在这个场景下,“裂图”(broken image)是指浏览器尝试加载
常用表现:
图片区域显示为灰底、叉号、占位符;
控制台出现
Failed to load resource或Mixed Content警告;在这个场景下,Network 面板中图片请求状态码为 404 / 403 / blocked。
二、常用的裂图原因汇总
2.1 图片资源不存在
最基础的情况。可能是:
路径错误(相对/绝对路径混乱);
资源被删除或未上传;
OSS/CDN 缓存未刷新;
拼接 URL 时丢失了参数(如签名 URL 过期)。
排查建议:
打开 Network 面板;
直接在浏览器地址栏访问图片 URL;
看得到码是否为 404 或 403。
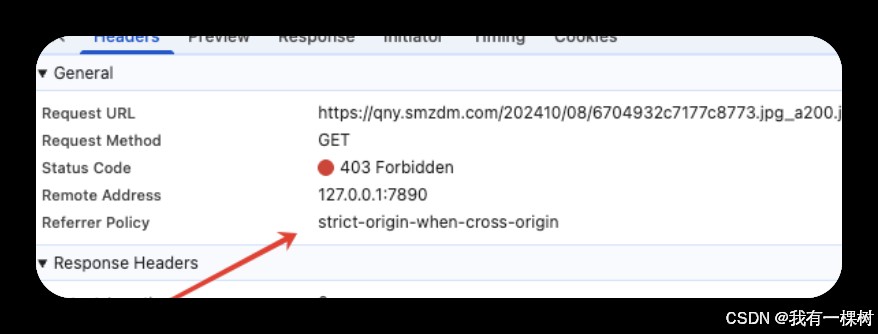
2.2 图片服务器防盗链(Referer 校验)
实际处理时,很多图片或 CDN 都会校验 Referer,限制图片只能在指定域名下访问。
若请求来源不在白名单内,服务器会拒绝访问(403)。
典型症状:
Network 状态码 403;
响应头中带有自定义防盗链提示。
解决办法:
借助后端代理请求;
或联系服务端将当前域加入 Referer 白名单。
2.3 响应头设置错误(Content-Type/Content-Disposition)
在这个场景下,如果得到头不是图片类型(比如
text/html),浏览器可能无法渲染;若设置了
Content-Disposition: attachment,浏览器会触发下载行为,但现代浏览器对图片通常会放行显示。
2.4 权限与签名失效
从实现思路看,某些云存储(如 OSS / COS / S3)要求签名 URL 才能访问。
签名过期后图片加载失败
2.5 CSP 限制(Content-Security-Policy)
若页面设置了严格的 CSP 策略,比如:
Content-Security-Policy: img-src https://static.example.com
那么任何不在允许列表内的图片都会被阻止。
三、混合内容机制(Mixed Content)
这是前端 HTTPS 场景下导致“裂图”的核心原因之一。
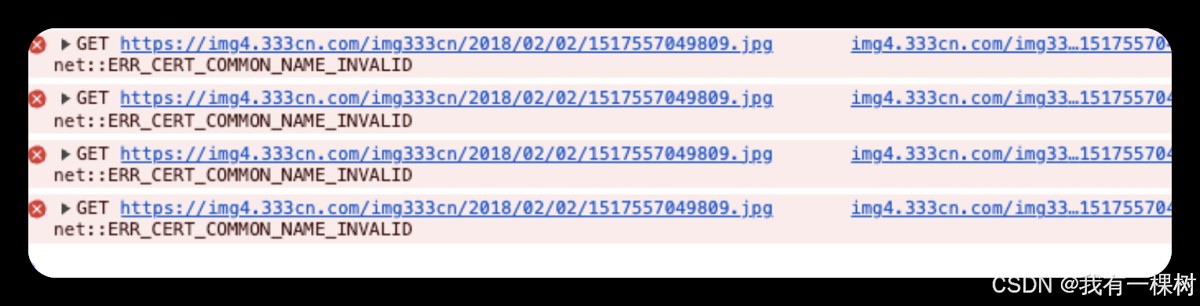
这种情况一般控制台会报错:net::ERR_CERT_COMMON_NAME_INVALID
3.1 混合内容是什么?
一个借助 HTTPS 加载的页面,去请求**非 HTTPS(HTTP)**的资源。
User agents must rewrite insecure schemes to secure schemes before fetching the resource.
This does not affect the DOM or the URL reflected to script.

此时页面是安全的,但图片请求是不安全的,浏览器会认定为“混合内容”。
3.2 为什么要阻止混合内容?
因为 HTTP 请求容易被中间人攻击。
从实现思路看,攻击者能够篡改图片、注入恶意脚本、或请求,从而破坏整个 HTTPS 页面的安全性。
3.3 混合内容的两种类型
| 类型 | 说明 | 浏览器行为 |
|---|---|---|
| 主动混合内容(Active Mixed Content) | 能影响页面逻辑的内容,比如
|